Yoksa yapay zeka destekli siber savaş başladı bile mi?
Financial Times gazetesine göre, geçen hafta ABD ve Avrupa'da yaşanan bilgisayar çöküntüleri ve saldırılar, artık zaten tam gaz başlamış durumdaki yapay zeka destekli siber savaşın biz yansıyan yüzüydü. ABD'de uçaklar havalanamadı, Avrupa'da buzdolapları sapıttı, FBI'a ve NSA'ye bile sızıldı.

Yıl 2027. Bir sabah uyandığınızda e-posta gönderemediğinizi veya anlık mesajlaşamadığınızı fark ediyorsunuz. Çevrimiçi banka hesabınız da çökmüş durumda. Televizyonu açtığınızda çökme noktasına gelmiş bir dünyayla karşılaşıyorsunuz.
Dünya genelinde yüzlerce kuruluş hacklenmiş, binlerce çalışan kritik sistemlerin dışında kalmış durumda. Nihayetinde toplu taşıma duruyor ve sanayi tesisleri patlıyor. Hükümetler sorumlunun kim olduğunu bulmak için acil durum toplantıları düzenliyor. Bu kez saldırgan bir düşman ya da terör hücresi değil, “bir şey”.
Artık kontrol yapay zeka ajanlarının elinde.
Anthropic CEO’su Dario Amodei, iki ay önce kaleme aldığı 4.000 kelimelik yani bir hayli uzun bir makalede, bir yapay zeka ajan sürüsünün 6 ila 12 ay içinde tüm interneti ele geçirebileceği uyarısında bulunurken kabaca böyle bir gelecek vizyonu çizmişti.
Financial Times gazetesinin kapsamlı araştırmasına göre bu kehanetin bir kısmı şimdiden gerçekleşiyor gibi görünüyor. Geçtiğimiz hafta Microsoft, JPMorgan, ABD Federal Havacılık İdaresi ve hatta ABD Ulusal Güvenlik Ajansı (NSA) gibi kurumların bilişim sistemlerinin çökmesi, yapay zeka kaynaklı bir kaos algısını körükledi.
Bu sırada İngiliz istihbarat servislerinin siber kanadı, on binlerce İngiliz buzdolabı ve dondurucusunu güvence altına almakla meşguldü.
Bu olağandışı kesinti ve uyarı dalgası, siber saldırıların halihazırda rekor seviyelere ulaştığı bir döneme denk geldi.
Bu yıl şimdiye kadar bilgisayar korsanları; İngiltere’yi harekete geçiren Avrupa süpermarket dondurucularına yönelik saldırılardan Amerikan su şebekelerinin kontrol sistemlerini ele geçirmeye, FBI’a sızmaktan kripto borsası Binance’ten tarihin en büyük soygunu olan 6,3 milyar doları çalmaya kadar pek çok farklı suçla itham edildi.
Ancak siber güvenlik uzmanlarına göre yapay zekanın şu anda oluşturduğu tehdit, kendi kendine oluşan ağ kesintileri veya Amodei’nin öngördüğü her şeye gücü yeten otonom bir ajan —hatta insanlığın neslini tüketecek bir olay— değil.
Daha acil olan endişe; devletlerin ve suç örgütlerinin, saldırı kapasitelerini dünyanın hazırlıklı olmadığı bir hız ve ölçekte desteklemek ve geliştirmek için bu teknolojiyi şimdiden kullanıyor olması.
Siber güvenlik şirketi Dragos’un CEO’su ve siber saldırılar konusunda önde gelen bir otorite olan Robert Lee, “Durum insanların hayal etmek istediği kadar kötü değil, ancak çoğu insanın fark ettiğinden daha kötü” diyor.
Lee, yapay zeka liderlerinin teorik en kötü senaryolara odaklanmasının, yapay zeka destekli siber suçların ve siber savaşların halihazırda oluşturduğu çok gerçek tehlikeden insanların dikkatini uzaklaştırdığını söyleyen pek çok siber güvenlik uzmanından biri. Lee durumu şöyle özetliyor: “Savunma yapılabilir mi? Evet. Kazanabilir miyiz? Evet. Kazanacak mıyız? Hayır.”
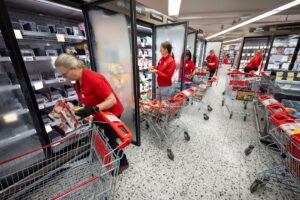
İran destekli korsanlar Fransa’dan başlayarak Avrupa’da market buzdolaplarına saldırdı. Bu tür saldırılara ‘OT’ adı veriliyor ve en tehlikelisi bu saldırılar.
Şantaj, Oltalama ve Kendi Kendine Açılan Yaralar
Siber saldırıların sıklığı, yapay zeka devriminden önce bile hızla artıyordu. Fransız telekomünikasyon grubunun bir parçası olan Orange Cyberdefense’in küresel güvenlik araştırmaları başkanı Charl van der Walt, ekibi tarafından takip edilen siber şantaj vakalarının —bilgisayar korsanlarının satmak veya fidye istemek için veri çaldığı saldırılar— son altı yılda 2020’deki yaklaşık 1.500 seviyesinden 2025’te 7.100’e katlandığını söylüyor. Van der Walt, aynı dönemde aktif siber şantaj gruplarının sayısının da 33’ten 114’e yükseldiğini ekliyor.
Bu hızlı büyüme; artan dijitalleşme, siber suçların profesyonelleşmesi ve bilgisayar korsanlarının ödeme almasını kolaylaştıran kripto para birimlerinin yükselişi gibi faktörlerle tetiklendi. Van der Walt, bu yıl Eylül ayına kadar geçen dokuz ayda şimdiden 7.500 benzer saldırı tespit etti. Orange’ın araştırmasına göre bu saldırıların bazılarında bir şekilde yapay zeka araçları kullanılmış olsa da hiçbiri yapay zeka tarafından yürütülen otonom saldırılar değildi. Van der Walt,”Yapay zeka teknolojisi güvenlik sorununu yaratmıyor; güvenlik sorunlarını açığa çıkarıyor” diyor.
Anthropic, Nisan ayında Mythos yapay zeka modeline erişimi kısıtladığında, teknolojinin yazılımlardaki güvenlik açıklarını keşfetmede fazla yetkin hale geldiğini ve şirketin daha güçlü siber güvenlik önlemleri oluşturmak için daha fazla zamana ihtiyacı olduğunu belirtmişti.
Bilgisayar korsanları ile güvenlik uzmanlarının bilgisayar sistemlerindeki açıkları bulup yamamak veya istismar etmek için yarıştığı güvenlik açığı araştırmaları, 1970’lerden beri siber güvenliğin temel direği oldu. Yapay zeka modelleri, devasa miktardaki bilgisayar kodunu büyük bir hızla analiz etme ve hatalar ile çözümleri herhangi bir insandan çok daha hızlı bulma kapasiteleriyle bu alanı altüst etti.
Bu teknoloji şimdiden bazı çarpıcı keşiflere yol açtı. Ağustos ayında Amerikalı araştırmacılar, tüm web sitelerinin yüzde 70’inin arkasındaki programlama dili olan PHP’de on yıldan fazla süredir tespit edilemeyen güvenlik açıklarını belirlemek için OpenAI ve Google modellerini kullandı.
Ancak bunun istenmeyen sonuçları da oldu. Kuruluşlar artık yazılım hatalarını o kadar hızlı tespit ediyor ki bilişim sistemleri gerekli yamaların hızına yetişemiyor.
ABD’li yetkililer, yazılım güncelleme telaşının 70 ülkede Microsoft e-posta erişimini engelleyen, tüm ABD hava trafiğini durduran ve hatta elektronik iletişimleri izleyen ve dinleyen istihbarat teşkilatı NSA’nın gizli bir dahili ağını bile kesintiye uğratan son kesintilerin arkasındaki neden olduğunu söyledi.
Senato İstihbarat Seçilmiş Komitesi Başkan Yardımcısı Mark Warner, son kesintilerle ilgili olarak “Her gün, yapay zekanın sonuçlarını yönetme yeteneğimizden daha hızlı ilerlediğini hatırlatıyor” dedi.
ABD Başkanı Donald Trump ise daha iyimserdi. Çarşamba günü Fox News’e verdiği röportajda Amerikalılara ABD’nin saldırı altında olmadığı güvencesini vermeye çalışarak, “Onlara rahatlamalarını söyleyin, her şey yolunda” dedi ve ekledi: “Yeni ekipmanlar kuruyorlar ve yeni ekipman kurduğunuzda böyle şeyler olur.”
Ancak bu güvenceler, kesintilerin koordineli bir siber terörizmden kaynaklandığına dair komplo teorilerini veya hayati altyapıların kırılganlığına yönelik endişeleri yatıştırmaya yetmedi. Perşembe gününe gelindiğinde Trump, ABD ulusal siber direktörü Sean Cairncross’u görevden almıştı.
Ortalama bir bilgisayar korsanının şu anda “sıfırıncı gün” (zero-day) olarak bilinen bu tür açıkları büyük ölçekte istismar etmek için yapay zeka kullandığına dair çok az kanıt var.
Siber suçlar konusunda ilk elden deneyime sahip İngiliz siber güvenlik araştırmacısı Marcus Hutchins, bilgisayar korsanlarının şimdilik çoğunlukla ChatGPT gibi yapay zeka araçlarını, insanların giriş bilgilerini vermeleri için kandırıldığı oltalama (phishing) saldırıları geliştirmek ve yürütmek amacıyla kullandığını söylüyor.
2017 yılında hızla yayılan Kuzey Koreli kötü amaçlı yazılım WannaCry solucanını durdurarak ünlenen, ancak kısa süre sonra önceki siber suçları nedeniyle FBI tarafından tutuklanıp bir süre hapis yatan Hutchins, Wired Dergisi tarafından “interneti kurtaran hacker” olarak adlandırılmıştı.
Hutchins, “Çoğu saldırgan tarz puanı almaz; bu yüzden oltalama yoluyla ücretsiz olarak içeri girebileceklerse sıfırıncı gün açıkları oluşturmak için zaman, çaba ve para harcamayacaklardır” diyor.
Hutchins’in kabul ettiği istisna ise, gelecekte kullanmak üzere en gelişmiş sıfırıncı gün açıklarını “stokladığından” şüphelendiği Çin, Rusya ve ABD gibi “üst düzey” devlet destekli tehdit aktörleri: “Çalışmalarının çoğu geleceğe yönelik kapasiteler inşa etmek üzerine kurulu, bu yüzden neye sahip olduklarını gerçekten görmüyoruz, sadece neyi kullandıklarını görüyoruz.”
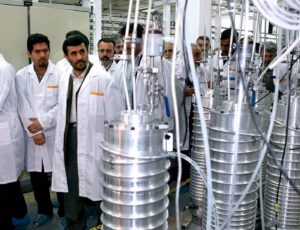
ABD ve İsrail’in İran’ın nükleer zenginleştirme programını aksatmak için düzenlediği Stuxnet saldırısı, tarihte yapılmış en etkili ‘OT’ saldırısıydı ama yapmak kolay olmadı.
Ölüm Kalım Meselesi
Uzmanlar, bilgisayar korsanları ile savunmacılar arasındaki güç dengesinde şimdiye kadarki en büyük değişimin operasyonel teknoloji (OT) olarak bilinen alanda yaşandığını söylüyor.
Çoğu siber saldırı, para veya veri çalmak amacıyla bilgi teknolojisi (IT) sistemlerini hedef alır. OT saldırıları ise operatörleri sistem dışına kilitleyip fidye istemek veya zarar vermek amacıyla elektrik santralleri ve fabrikalar —veya dondurucular— gibi endüstriyel ekipmanları hedef alır.
Tarihsel olarak bu tür saldırılar son derece uzmanlaşmış bilgi ve aylarca süren pahalı planlamalar gerektiriyordu. Tüm zamanların belki de en ünlü OT saldırısı olan, ABD ve İsrail’in 2009’da İran’ın nükleer programına yönelik Stuxnet kötü amaçlı yazılım saldırısı yıllar süren bir hazırlık gerektirmiş ve yazılımı dağıtmadan önce test etmek için İran’ın santrifüj sistemlerinin fiziksel bir kopyası inşa edilmişti.
Dragos’tan Lee, bilgisayar korsanı gruplarının artık endüstriyel ekipmanların kullanım kılavuzlarını okumak ve geçmiş kazalar hakkında araştırma yapmak için büyük dil modellerini kullanabildiğini söylüyor.
Saldırı düzenlemesi teknik olarak karmaşık olduğu için OT sistemlerinin genellikle zayıf savunulduğuna dikkat çeken Lee, “Dario [Amodei] çıkıp ‘Hey, bence insanlar ölecek’ dediğinde ona katılıyorum, ama farklı nedenlerle” diye ekliyor. Lee’ye göre risk, kritik altyapılara yönelik saldırılarını keskinleştirmek için yapay zeka modellerini kullanan insan düşmanlardan kaynaklanacak:”Bu kesişim çok tehlikeli.”
Lee, 2015 ve 2016 yıllarında Rus askeri istihbaratıyla bağlantılı bilgisayar korsanı gruplarına atfedilen Ukrayna elektrik şebekesine yönelik saldırıları araştırarak adını duyurmuştu. Bu tür devlet destekli saldırganların saldırı operasyonlarının dijital kayıtlarını tuttuklarını ve bunun onlara yapay zeka ile analiz edip ders çıkarabilecekleri on yılı aşkın operasyonel veri sağladığını belirten Lee, “Bir modele aktarılan bu bilgi, ölçek büyütmelerine ve daha büyük çaplı saldırıların peşine düşmelerine olanak tanıyacak” diyor.
Geçmişte siber saldırılara resmi olarak atfedilen tek ölümler, hastane bilişim sistemlerinin hacklenmesi ve bakım hizmetlerinin aksaması sonucunda meydana gelmişti. Ancak 2017’de Rusya bağlantılı bilgisayar korsanları, Suudi Arabistan’daki bir petrokimya tesisinin güvenlik sistemlerine kötü amaçlı yazılım yerleştirdi; kod istemeden sistemi kapatmayı tetiklemeseydi bu durum feci bir kazaya yol açabilirdi.
Lee, gelişmiş saldırgan siber kapasitelerin 2010’larda istihbarat teşkilatlarından, 2020’lerde orduya ve günümüzde vekil güçler, hükümet yüklenicileri ve suç örgütlerinden oluşan karmaşık bir yapıya geçtiğini belirtiyor. İstihbarat teşkilatları bu tür araçları idareli kullanma ve inkar edilebilir gizli operasyonlar yürütme eğilimindeyken, en yeni aktörler aynı kısıtlamalara sahip değil. Lee, “OT siber saldırıları sonucunda insan hayatı kaybı göreceğimizi söylemenin oldukça makul bir değerlendirme olduğunu düşünüyorum” diyor.
Cephe Hattı Bir Dondurucu Olduğunda
Uzmanlar, yapay zekanın siber saldırıları nasıl yoğunlaştırabileceğini anlamak için siber güvenlik tarihinin belki de en kötü yılı olan 2017’ye bakmaya değer olduğunu söylüyor.
O yılın Mayıs ayında Kuzey Kore tarafından piyasaya sürülen WannaCry solucanı ayrım gözetmeksizin yayıldı ve Hutchins bir durdurma anahtarı bulana kadar 150’den fazla ülkede hastanelerden bankalara ve otomobil fabrikalarına kadar her şeye saldırdı.
Ertesi ay NotPetya adlı Rus kötü amaçlı yazılımı Ukrayna’nın finans ve enerji sektörlerini hedef aldı ancak daha sonra uluslararası alana yayılarak tahmini 10 milyar dolarlık hasara yol açtı ve Tazmanya’daki bir Cadbury çikolata fabrikasına kadar ulaştı.
Her ikisi de aslen NSA tarafından geliştirilen ve internete sızdırılan bir siber saldırı açığını kullanmıştı.
O dönemde İngiltere Ulusal Siber Güvenlik Merkezi’nin (NCSC) başında bulunan Ciaran Martin, bir ulus devlet tarafından geliştirilen kapasitenin istemeden de olsa büyük hasara yol açtığı bu iki olayın, yapay zeka çağında neler olabileceğine dair faydalı bir referans noktası sunduğunu savunuyor.
Martin, “Benim makul en kötü senaryom, WannaCry veya NotPetya’nın turbo şarjlı bir versiyonu olan yapay zeka boyutlu, kazara kontrol kaybına uğramış bir saldırı” diyor ve ekliyor: “Muhtemelen tamamen otonom değil, ancak dünyanın dört bir yanındaki savunmasız altyapıları hacklemeye başlıyor… Ambulanslar geri çevriliyor, okullar faturalarını ödeyemiyor, mağazalar ödeme alamıyor.”
Kimliğinin açıklanmasını istemeyen Batılı bir istihbarat yetkilisi de bu görüşe katılıyor: “Angajman kuralları hala geçerli olduğu için, çatışma ortamı dışında bir devletin büyük ölçekli yapay zeka saldırılarını bilinçli olarak kullanacağını düşünmüyorum. Daha büyük riskin olduğu yer, bu kapasiteye dair anlayışımızın henüz başlangıç aşamasında olması. Herkes hala öğreniyor, bu nedenle istenmeyen sonuçların ortaya çıkma olasılığı daha yüksek.”
Birçok Batılı ülke, resmi olarak veya gayriresmi olarak büyük siber güçlerle halihazırda çatışma halinde.
ABD ve İsrail’in Şubat ayında İran’a hava saldırıları başlatmasından bu yana, İranlı bilgisayar korsanları düzinelerce su şirketine yönelik saldırılar da dahil olmak üzere ABD iç hedeflerine yönelik saldırgan siber operasyonlar düzenledi.
Geçen hafta, İran İslam Devrim Muhafızları Ordusu’nun bir siber birimi, Ekim ayında Fransa’da yüzlerce süpermarket dondurucusunun sıcaklığını 50 santigrat dereceye kadar çıkararak milyonlarca euroluk gıdayı yok eden eşi benzeri görülmemiş siber saldırılardan sorumlu tutuldu.
Bu ay Avrupa genelinde 10 farklı ülkedeki süpermarketlere yönelik benzer saldırılar düzenlendi ve bu durum NCSC’nin son haftalarda İngiliz soğutma sistemlerini korumak için ülke çapında gizli bir çaba başlatmasına neden oldu.
Avrupalı yetkililer, Rusya’nın Ukrayna’ya karşı yürüttüğü savaşla ilgili baskı oluşturmak amacıyla AB üye ülkelerine karşı siber saldırılar da dahil olmak üzere hibrit savaş yöntemleri kullandığını giderek daha açık bir şekilde dile getiriyor. Orange’dan van der Walt, İran ve Rusya’nın stratejisinin “çatışma içinde olduğunuz toplumun güvenini ve bütünlüğünü sarsmak” olduğunu söylüyor.
Çin’in ise farklı bir yaklaşımı var. Batılı yetkililer, Pekin’in casusluğa olanak tanıyan veya kendi halkına ve altyapısına yönelik yabancı saldırılara karşı caydırıcı işlev gören kapasitelerle daha fazla ilgilendiğini belirtiyor.
2023 yılında ortaya çıkarılan geniş kapsamlı bir siber kampanyada ABD’li yetkililer, gerektiğinde ABD ekonomisini ve askeri operasyonlarını sekteye uğratma hazırlığı olarak Amerikan enerji, su, boru hattı ve ulaşım sistemlerine yerleştirilmiş Çin kötü amaçlı yazılımları buldu.
Ertesi yıl ABD kurumları daha da şok edici bir itirafta bulundu: Çinli bilgisayar korsanları birkaç yıl boyunca ABD telekomünikasyon ağlarına erişim sağlamış ve bunu sürdürmüştü; bu da ülke istihbaratına Amerika’daki hemen herkesin şifrelenmemiş telefon iletişimlerine potansiyel erişim imkanı veriyordu.
Bir zamanlar NSA’da istihbarat operasyonlarını yöneten eski ABD ulusal güvenlik danışman yardımcısı Anne Neuberger’e göre, Çin’in kendi interneti ve ekonomisi üzerindeki kontrolü ona siber savaşta doğal bir avantaj sağlıyor. Çin hükümetinin kritik altyapıyı korumada doğrudan bir rolü olduğuna dikkat çeken Neuberger, “Otoriter bir ülkenin izleme ve savunma yetenekleri ile bir demokrasinin bu konudaki yeteneği arasındaki gerilim, yapay zeka çağında daha da keskinleşiyor” diyor.
Neuberger, büyük siber güvenlik bütçelerine sahip büyük Batılı bankaların kırılganlığından ziyade, tarihsel olarak güvence altına alınması pahalı olan ve hiçbir zaman tam olarak korunmayan hastaneler, boru hatları ve enerji sistemleri gibi altyapılar konusunda daha endişeli. Bu sistemlerin “gelişmiş saldırgan siber kapasitelerden çok önce, son 50 yılda inşa edilmiş sistemler” olduğunu ekliyor.
Siber güvenlik şirketleri şimdiden yapay zeka destekli savunma teknolojilerini piyasaya sürüyor. Bazıları güvenlik ekiplerinin tehditleri belirlemesine ve analiz etmesine yardımcı olurken, diğerleri saldırılara yanıt vermek ve onları etkisiz hale getirmek için otonom yapay zeka sistemlerini kullanıyor.
Neuberger, bir başka olasılığın da en son sınır modellerinin üzerinde test edilebileceği gerçek dünya kritik altyapılarının dijital ikizlerini oluşturmak olduğunu söylüyor. Siber savaşlar tırmanırken, yeni savaş alanı haline gelen altyapıyı saldırmak kadar korumak için de yeni teknolojiyi kullanmakta kaybedecek zaman olmadığını savunuyor: “Yapay zeka saldırganlara kesinlikle yardımcı oluyor… ancak savunma konusunda oyun değiştirici bir güce sahip.”
 Oyunlar ve Bulmacalar