Web sitelerini hackerlara kaptırmamak için zamana karşı yarış: PHP’deki güvenlik yamasını ihmal etmeyin!
Dünyadaki bütün web sitelerinin yüzde 70'i PHP adlı sisteme dayalı ve bunda Ağustos ayında büyük bir güvenlik açığı bulundu; uzmanlar 10 bin satır kod yazarak bu güvenlik açığına "yama" geliştirdi ama yama yayınlanmadan önce açık duyuldu. Şimdi dünya çapında açığı yamama yarışı var.

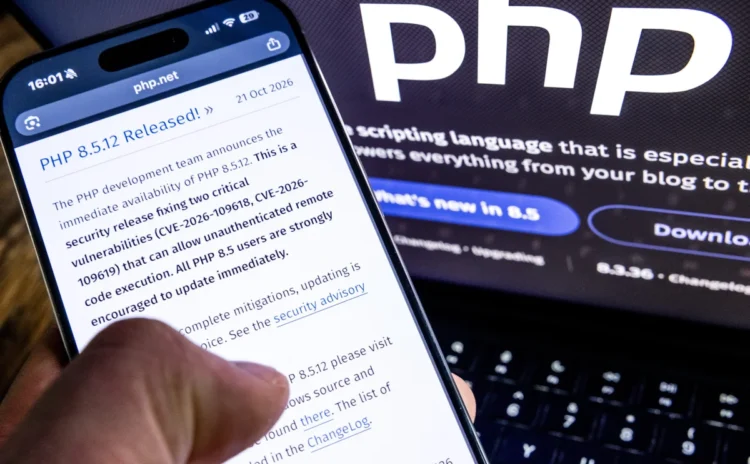
Yapay zeka önce “Yazılım Kıyameti”nin (Bugmageddon) habercisi oldu, şimdi ise küresel çapta teyakkuz gerektiren büyük bir siber acil durumu tetikliyor.
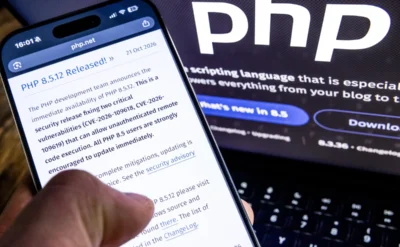
Dünyadaki web sitelerinin yaklaşık %70’ine güç veren PHP teknolojisinin geliştiricileri, çarşamba günü kritik bir güvenlik açığını kamuoyuna duyurdu. Korsanların yazılımı çalıştıran her türlü sistemi ele geçirmesine olanak tanıyan bu açık; saldırganların bilgi çalmasına veya hacklenmiş bir siteyi ziyaret eden herkese siber saldırı başlatmasına imkan tanıyor.
Güvenlik araştırmacıları söz konusu zafiyeti yapay zeka kullanarak keşfetti. Şimdiyse web yöneticileri, en gelişmiş yapay zeka sistemlerinin bile hızla istismar edebileceği bu açıktan korunmak için zamanla yarışıyor.
Bazı kamu ve özel sektör site işletmecileri, önlem olarak sitelerini geçici olarak erişime kapattıklarını bildirdi. Nitekim çarşamba gününden itibaren siber saldırı girişimlerine dair raporlar da dolaşmaya başladı.
“PHP2Shell”: Son 10 Yılın En Tehlikeli Güvenlik Açığı
“PHP2Shell” olarak adlandırılan bu sorun, PHP’nin bilgisayar belleğini yönetme biçimindeki bir dizi yapısal hatadan kaynaklanıyor. Açık; yamalanmamış herhangi bir web sunucusunda izinsiz yazılım çalıştırmak isteyen hackerlar tarafından, bazı durumlarda sadece birkaç saniye içinde ve pek çok farklı yöntemle istismar edilebiliyor.
PHP projesini yöneten kâr amacı gütmeyen vakfın güvenlik mühendislerinden Volker Dusch, bunun PHP’nin son 10 yıldan uzun süredir karşılaştığı en ciddi güvenlik sorunu olduğunu belirtti. Dusch, durumu yıllar önce yüz binlerce sunucuyu korumak için küresel bir seferberlik başlatan “Heartbleed” zaafiyetine benzetti.
Güvenlik yamaları yayınlandığında, savunucular ile hackerlar arasında amansız bir yarış başlar. Savunucular yazılım yamalarını test edip yüklemek zorundayken; hackerlar ise neyin değiştiğini anlamak ve bu alanlara saldırma yolları geliştirmek için yamaları bir rehber gibi inceler.
Ancak güvenlik uzmanları, günümüz yapay zeka araçlarının bu çalışmayı insanlardan çok daha hızlı yapabildiğini ve bu durumun süreci son derece riskli hale getirdiğini vurguluyor.
Sorunu ilk keşfeden güvenlik şirketi Calif’in CEO’su Thai Duong, “Twitter’daki herhangi biri yamaları alıp yapay zekaya analiz ettirebilir ve anında bir saldırı kodu (exploit) paylaşabilir. Bu durumda ortalık tam anlamıyla savaş alanına döner” uyarısında bulundu.
GPT-5.6 Sol Tarafından Keşfedilen Dev Hata
Calif araştırmacısı Ryan Austin, ağustos ayında PHP’nin kaynak kodlarını incelerken OpenAI’ın en gelişmiş modellerinden biri olan GPT-5.6 Sol’un yardımıyla bu açığı tespit etti. Bu denetim, yapay zeka şirketlerinin açık kaynaklı projelerin yapay zeka tarafından bulunan zaafiyetlerini kapatmalarına yardımcı olma çabasının bir parçası olarak OpenAI tarafından finanse edilmişti.
Bu hata sınıfı aslında yıllardır PHP’nin kaynak kodunda saklanıyordu. Duong’un belirttiğine göre, bir güvenlik araştırmacısı onlarca yıl önce bu bölgeyi sorunlu olarak işaretlemişti; ancak açığın istismar edilmesinin çok zor olduğu düşünüldüğü için konu büyük ölçüde unutulmuştu.
Fakat yapay zeka bir yolunu buldu. Austin, PHP çalıştıran bir sunucuya sadece birkaç düzine istek göndererek bilgisayarın belleğinde çalışan kodu nasıl kontrol edebileceğini çözdü. Bu saldırı küçük sistemlerde sadece saniyeler alırken, daha karmaşık sistemlerde birkaç saati bulabiliyor.
Austin’in bulgularının ardından 11 Ağustos’ta Duong, PHP’den Dusch’u arayarak, “Burada çok ciddi bir sorun var” dedi.
Dusch o anı şöyle anlatıyor: “Bir an ‘Aman Tanrım, şimdi ne yapacağız? Bunu nasıl ileteceğim?’ paniği yaşadım. Ama sonra sakinleşiyorsunuz, adrenalinin geçmesine izin verip sorunu çözmeye koyuluyorsunuz.”
Kısa süre içinde güvenlik araştırmacıları ve yazılım mühendislerinden oluşan gayriresmi bir çalışma grubu kuruldu.Yazılım dağıtıcıları ve güvenlik şirketleriyle iş birliği yapılarak PHP2Shell açığını yamamanın ve istismar edilmesini önlemenin yolları arandı.
Çok geçmeden Google’ın Wiz siber güvenlik ekibinden araştırmacılar, Calif’ten bağımsız olarak keşfettikleri yeni istismar yöntemleriyle gruba ulaştı. Benzer bulgular OpenAI araştırma ekibinden de geldi.
Yapay zeka, iyi niyetli güvenlik araştırmacılarının binlerce yazılım hatası bulmasını sağlayarak PHP gibi projeleri yama bekleyen devasa bir sorun dalgasıyla baş başa bırakıyor. Ancak PHP2Shell birincil öncelik olarak görüldü ve yapay zekanın korsanlık konusundaki yetkinliği, suçluların siteler henüz yamalanmadan PHP2Shell’i kötüye kullanabileceği endişesini artırdı.
Büyük Gizlilik ve Sızan Zamanlama
Wiz’in kurucu ortaklarından Ami Luttwak, PHP2Shell’in “şimdiye kadar bulunan en ciddi yapay zeka zaafiyeti” olduğunu ve yapay zeka olmadan keşfedilmesinin muhtemelen çok zor olacağını ifade etti.
Duong ve diğer araştırmacılar, yapay zeka destekli bir hackerın kendilerinden önce davranıp açığı istismar etmesinden korktukları için düzeltme çalışmaları süresince bu durumu çok sıkı bir sır olarak sakladı.
Yama süreci devasa bir operasyona dönüştü: Yaklaşık 200 dosya düzeltildi ve yazılımcılar bu süreçte 10.000 satırdan fazla kod yazdı.
Sonunda yamanın yayınlanması için bir tarih belirlendi: 22 Ekim. Ancak kaçınılmaz olan gerçekleşti ve yama haberleri salı günü, yani resmi yayın tarihinden iki günden kısa bir süre önce, Hacker News’teki bir gönderiyle sızdırıldı.
Dusch’un ekibi yamayı derhal öne çekmeye karar verdi. Salı günü tüm dünyayı uyararak çarşamba günü kritik bir güvenlik güncellemesine hazır olunması gerektiğini duyurdular.
Dusch, bu kararın “savunucuları bilgilendirmek ile saldırganlara istismar kodları geliştirmeleri için çok fazla zaman vermemek arasındaki doğru dengeyi sağladığını” belirtti.
Pek çok site kapandı
PHP, dünya üzerindeki web sitelerinin yüzde 70’ten fazlasının arkasındaki sistem. PHP’deki güvenlik açığını kapatacak yamanın bir an önce yapılması gerekiyor, çünkü siz nasıl sitenizi güvenli kılmak için zamana karşı yarış halindeyseniz hackerlar da sitenizi ele geçirmek için zamanla yarışıyor olabilir.
Bu yüzden önlem amacıyla pek çok site yamayı yapana kadar kendini kapattı. Türkiye’de de Siber Güvenlik Başkanlığı, konuyu ne kadar derinden kavradığı tam anlaşılmayan bir açıklama yaptı ve sadece uyarmakla yetindi. Oysa Siber Güvenlik Başkanlığı dünyadaki gelişmelerden haberdar olsa, herkesi bu güvenlik yamasını bir an önce yapmaya davet etmeliydi, tabii başta devlete ait sunucu ve siteleri.
 Oyunlar ve Bulmacalar