Tarihin en büyük soygunu sadece 30 dakikada oldu, bitti
Korsanlar perşembe gecesi 23.02'de Binance'in sistemlerine sızdı, 30 dakikada 6,3 milyar doları almışlardı bile. Sonradan bunun 3 milyar dolarlık kısmı kurtarıldı ama 3,3 milyar dolardan hala haber yok. Bu tarihin en büyük soygununu Kuzey Koreli korsanların yaptığına inanılıyor.

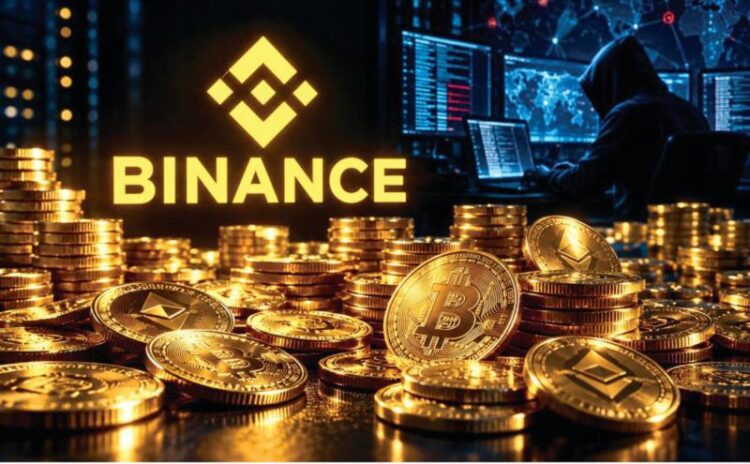
Tarihin en büyük finansal soygunu 30 dakikadan fazla sürmedi.
Perşembe günü Türkiye saatiyle saatiyle 23:02’de dünyanın en büyük kripto para borsası olan Binance’in kontrolündeki beş kripto cüzdanından yaklaşık 300 milyon dolar değerinde ‘token’ aniden boşaltıldı.
Takip eden yarım saat içinde saldırgan bu yöntemi birkaç kez tekrarlayarak Bitcoin,Ethereum ve diğer kripto paralardan oluşan 6,3 milyar dolarlık dudak uçuklatan bir miktarı çaldı.
Binance kayıpları durdurmak için zamanla yarışırken, kripto şirketleri dondurabildikleri varlıkları dondurdu. Yine de blokzincir analiz şirketi Elliptic’in analizine göre, birkaç saat içinde korsanlar en az 3,33 milyar doları kontrol eder hale geldi ve bu da olayı açık ara tüm zamanların en büyük soygunu yaptı.
Financial Times gazetesinin haberine göre, Cornell Üniversitesi’nde ekonomi profesörü olan Eswar Prasad, “Bu, neredeyse her ölçüte göre muazzam bir olay” değerlendirmesinde bulundu. Soygunun boyutu ve hızı; Binance’i, müşterilerini ve en ateşli kripto meraklılarını bile dünyanın en büyük dijital varlık borsasında böyle bir ihlalin nasıl yaşandığını sorgulamak zorunda bıraktı.
Borsa Sistemlerini Sil Baştan İnceliyor
Binance’in eş icra kurulu başkanı (Co-CEO) Richard Teng, Cuma günü yaptığı açıklamada şirketin “tüm altyapı sistemini” yeniden kurup test ettiğini ve “şirket genelinde kapsamlı bir güvenlik incelemesi yürüttüğünü” belirterek saldırının ölçeğini gözler önüne serdi. Binance, FBI ve blokzincir analiz firmaları, fonların izini sürmek ve nakde çevrilmesini engellemek için adeta zamanla yarışıyor.
Bu hırsızlık, kripto borsalarına yönelik korsan tehdidini ve saldırının arkasında olduğu düşünülen Kuzey Kore devlet destekli güçlü korsanlık endüstrisinin yeteneklerini gözler önüne seren hırsızlık dalgasının son ve en büyük halkası oldu.
Binance ile birlikte çalışan blokzincir takip firması Chainalysis’in kıdemli direktörlerinden Phil Larratt, “Burada zorlayıcı olan şey saldırının ölçeği” dedi. Larratt, korsanların “devlet destekli” ve “son derece gelişmiş” yöntemler kullandığını ekledi.
Saldırı Öncesi Test ve Sızma Yöntemi
Korsanlar, soygundan bir gün önce, kripto paranın kaynağını gizlemek için tasarlanmış Tornado Cash hizmeti üzerinden çevrim içi bir cüzdana üç küçük kripto ödemesi göndererek alıştırmalara başladı. Elliptic’e göre, saldırıdan yaklaşık dört saat önce ise Binance’e karşı kullanılan kötü amaçlı yazılımı diğer iki kripto cüzdanında test etti.
Korsanların cüzdanlara tam olarak nasıl eriştiği belirsizliğini koruyor. Binance’in ilk incelemesi, saldırganın önce bir yazılım mühendisinin dizüstü bilgisayarına sızdığını ve ardından “yetkisiz çekim işlemleri” gerçekleştirdiğini gösterdi.
Mühendislerin bilgisayarları, bilgi teknolojileri sisteminin birçok bölümüne ayrıcalıklı erişime sahip olmaları nedeniyle korsanlar için cazip birer hedef.
Teng daha sonra saldırganın “Sadece tek bir mühendisin izinlerini kullanmadığını ve bunun tek tıkla yapılan basit bir eylem olmadığını, daha karmaşık bir saldırı sürecini içerdiğini” söyledi. Şirket, “ilave ihlal noktaları tespit edildiğini” ve incelemelerin devam ettiğini bildirdi.
30 Dakikada Gelen 6,3 Milyar Dolarlık Darbe
Hırsızlık sırasında en kritik faktör hızdı. Elliptic’e göre 6,3 milyar doların neredeyse tamamı ilk 30 dakika içinde çekildi; ikinci ve çok daha küçük boyuttaki çekim dalgası ise yaklaşık üç saat sonra, gece yarısından sonra saat 02:00’de (TSİ) gerçekleşti.
Çalınan varlıkların yaklaşık 3,8 milyar dolarlık kısmı Ethereum’dan oluşuyordu. Korsanlar bu tutarı, geçen yıl kullanıma sunulan ve kullanıcıların otomatik yazılımlara kendi adlarına işlem yetkisi vermesini sağlayan yeni bir özelliği istismar ederek ele geçirdi.
Sophos şirketinden Rafe Pilling ve diğer siber güvenlik araştırmacıları, saldırının daha önceki birkaç kripto hırsızlığıyla ilişkilendirilen Kuzey Kore devlet destekli “TraderTraitor” grubunun tüm emarelerini taşıdığını belirtti. Pilling,“Genellikle bir yazılım geliştiricisinin veya mühendisin iş istasyonuna sızarak işe başlıyorlar ve bu erişimi keşif yapmak ile teknik saldırıyı geliştirmek için kullanıyorlar. Bu grup, yetkili transferleri gerçekleştirmek için gerekli teknik ve ticari süreçleri haritalandırmada uzmandır” dedi.
Kuzey Kore Korsanlarının Yükselişi ve Kriptonun Cazibesi
Kuzey Kore, kripto korsanlığında dünya lideri konumunda. FBI, TraderTraitor grubunu 2023’ten bu yana en az üç kripto hırsızlığıyla ilişkilendirdi. Bunlar arasında, o dönem için tüm zamanların en büyüğü sayılan ve geçen yıl Bybit borsasından çalınan 1,5 milyar dolar da yer alıyor.
Geçen ay Bitget borsasından çalınan yaklaşık 400 milyon dolar da yine Kuzey Koreli korsanlarla bağlantılı bir saldırıydı. Chainalysis’ten Larratt, araştırmacıların Bitget’ten çalınan fonları almak için kullanılan bazı cüzdanlarda artık Binance’ten gelen fonların da bulunduğunu tespit ettiklerini söyledi.
Milyarlarca dolarlık varlığı sınırlar ötesine anında taşıyabilme imkanı, kriptoyu korsanlar için son derece cazip hale getirdi. Bitcoin’in 2009’daki kuruluşundan önce, bir korsan bir banka hesabını ele geçirse bile parayı karmaşık hesap ağları üzerinden ve nakde çevirmeden önce elektronik eşya satın almak gibi karmaşık aklama yöntemleriyle taşımak zorundaydı. Pilling, “Bu zaman alıyordu, paranın engellenmesi için fırsatlar doğuruyordu ve suçluların kârını eritiyordu. Kripto para bu sürtünmenin çoğunu ortadan kaldırdı ve siber suçun ekonomisini temelden değiştirdi” dedi.
Milyarlık Varlık Dondurma Operasyonu
Yine de korsanlar paranın tamamını ele geçirmeyi başaramadı. 6,3 milyar doların yaklaşık 2,8 milyar doları, dolara endeksli iki sabit coin (stablecoin) olan Tether ve Circle cinsindendi. Bu ‘token’lerin bir özelliği, ihraç eden şirketler tarafından dondurulabilmesi veya yok edilebilmesi. Saat 00:01’de Tether, korsanların cüzdanlarına yönelik bir dondurma komutu (“addBlackList”) yayımladı; üç dakika sonra onu Circle takip etti.
Bu hızlı müdahale, 1,6 milyar dolarlık Tether ve 825 milyon dolarlık Circle varlığını anında kilitledi. Korsanlar Binance’ten 200 milyon dolar daha çıkardıklarında, bu para kara listeye alınan cüzdanlara girdiği anda doğrudan donduruldu. Elliptic’e göre, diğer şirketler tarafından uygulanan dondurma işlemleriyle 187 milyon dolarlık token daha yakalandı.
Bu dondurma işlemi de tarihin en büyüğü oldu. Bundan önceki en büyük müdahale, bu yılın Nisan ayında İran Merkez Bankası ile bağlantılı iki cüzdanda bulunan 344 milyon doların kilitlenmesiydi. Ancak korsanlar bu hamleye hazırlıklıydı. Dondurma kararları yürürlüğe girmeden önce, merkeziyetsiz borsaları kullanarak 934 milyon dolarlık Tether’i askıya alınamayan diğer tokenlerle takas etmek uğruna büyük kayıpları göze aldılar.
Karmaşık Aklama Yöntemleri ve Otomatik Gizleme
Kripto tokenlerin çoğunda dondurma özelliği bulunmuyor; kripto tutkunları için temel ilke, hiçbir otoritenin ellerinde tuttukları varlıkları ve bunların nasıl kullanılacağını kontrol edememesi. Korsanlar bu tokenleri istedikleri gibi aklayabilecekler.
Bunu yapmak için analiz firmalarının takibe aldığı çeşitli yöntemleri kullanacaklar. “Mixer” (karıştırıcı) sistemleri, çok sayıda cüzdanın varlıklarını tek bir havuzda toplamasına ve daha sonra belirlenen bir zamanda geri ödemesine izin vererek hesaplar arasındaki kayıtlı bağları koparıyor örneğin. Kara para aklayıcılar ayrıca tokenlerin kaynağını takibi zorlaştırmak için cüzdandan cüzdana çoklu transferler kullanıyorlar.
Chainalysis, Binance korsanlarının daha önce görülmemiş para aklama kalıpları kullandığını bildirdi. Larratt, fonlar Tron blokzincirine taşınırken, paranı gittiği yeri gizlemek için çok hızlı ve otomatik süreçler kullandıklarının görüldüğünü söyledi. Larratt, fonların yüzlerce cüzdan arasında gidip geldiğini belirterek, “Kısa bir süre içinde binlerce işlem gözlemledik; bu, yoğun bir gürültü yaratan gelişmiş bir otomatik gizleme girişimiydi” dedi. Araştırmacıların, Kuzey Koreli korsanların fon aklamak için kullandığı bilinen belirli platformları izlediğini de sözlerine ekledi.
Binance, Cuma akşamı yaptığı açıklamada saldırıdan sorumlu olanları tespit etmek ve “hesap sormalarını sağlamak için mevcut tüm yollara başvuracağını” bildirdi. İncelemeler sürerken, bu saldırının genel kripto piyasasına olan güveni zedeleme riski taşıdığı açıkça görülüyor. Prasad, yıllardır sistemlerinin güvenliğiyle övünen ve kendisini kripto ticareti için güvenli bir liman olarak tanıtan Binance’in ciddi bir itibar kaybıyla karşı karşıya olduğunu vurgulayarak, “Bu durum Binance’in güvenirliğine ve güvenliğine kesinlikle büyük bir darbedir” dedi.
 Oyunlar ve Bulmacalar